Riešenia a služby · Kybernetická bezpečnosť
Ochrana identít a privilegovaných prístupov
Ochrana identít zabezpečuje účty, heslá a prístupy skôr, než ich niekto zneužije — dnes je to najčastejšia cesta útoku do firemného prostredia.
Chránime Active Directory, privilegované a servisné účty aj prístupy dodávateľov, a to bez agentov a bez zásahu do chránených systémov — takže ochrana sadne aj na staršie a OT prostredia. Staviame na platforme Silverfort, kde sme Silver Partner, a na skúsenostiach z prevádzky prostredí, ktoré sami navrhujeme a prevádzkujeme.
Prečo je Active Directory najčastejší cieľ útokov
Active Directory riadi prihlasovanie a oprávnenia takmer v každej organizácii. Útočníkovi preto stačí jedna zneužitá identita — ukradnuté heslo, zabudnutý servisný účet, prístup bývalého dodávateľa — a získa cestu k systémom, dátam aj zálohám. Väčšina incidentov nezačína „prelomením" infraštruktúry, ale prihlásením sa cez legitímne vyzerajúci účet.
Typické slabé miesta majú spoločné to, že o nich v organizácii nikto nevie — nie to, že by ich niekto podcenil.
Ako Qintec pristupuje k ochrane identít
Postupujeme od prehľadu k opatreniam — v tomto poradí, lebo bez inventúry sa nedá povedať, čo je v prostredí naozaj kritické. Technologickým základom je platforma Silverfort: nasadzuje sa bez agentov a bez zmien chránených systémov, preto sadne aj na staršie a OT prostredia.
Platforma Silverfort
Riešenie stojí na platforme Silverfort — jednej vrstve identity security pre celé hybridné prostredie: ľudí, stroje aj AI agentov. Jadrom je patentovaná architektúra Runtime Access Protection: platforma sa integruje priamo do identitnej infraštruktúry a v reálnom čase vidí a vyhodnocuje všetky autentifikácie v Active Directory — Kerberos, NTLM aj LDAP.
Nasadzuje sa bez agentov a bez proxy, bez zmien serverov a aplikácií a bez výmeny samotného Active Directory. Práve preto sa dá použiť tam, kde iné riešenia končia — na starších a vlastných aplikáciách a v OT prostrediach.

Qintec je Silverfort Silver Partner. Platformu dodávame, nasadzujeme a prevádzkujeme ako partner výrobcu — vrátane návrhu, overenia v pilotnej prevádzke a napojenia na náš dohľad.
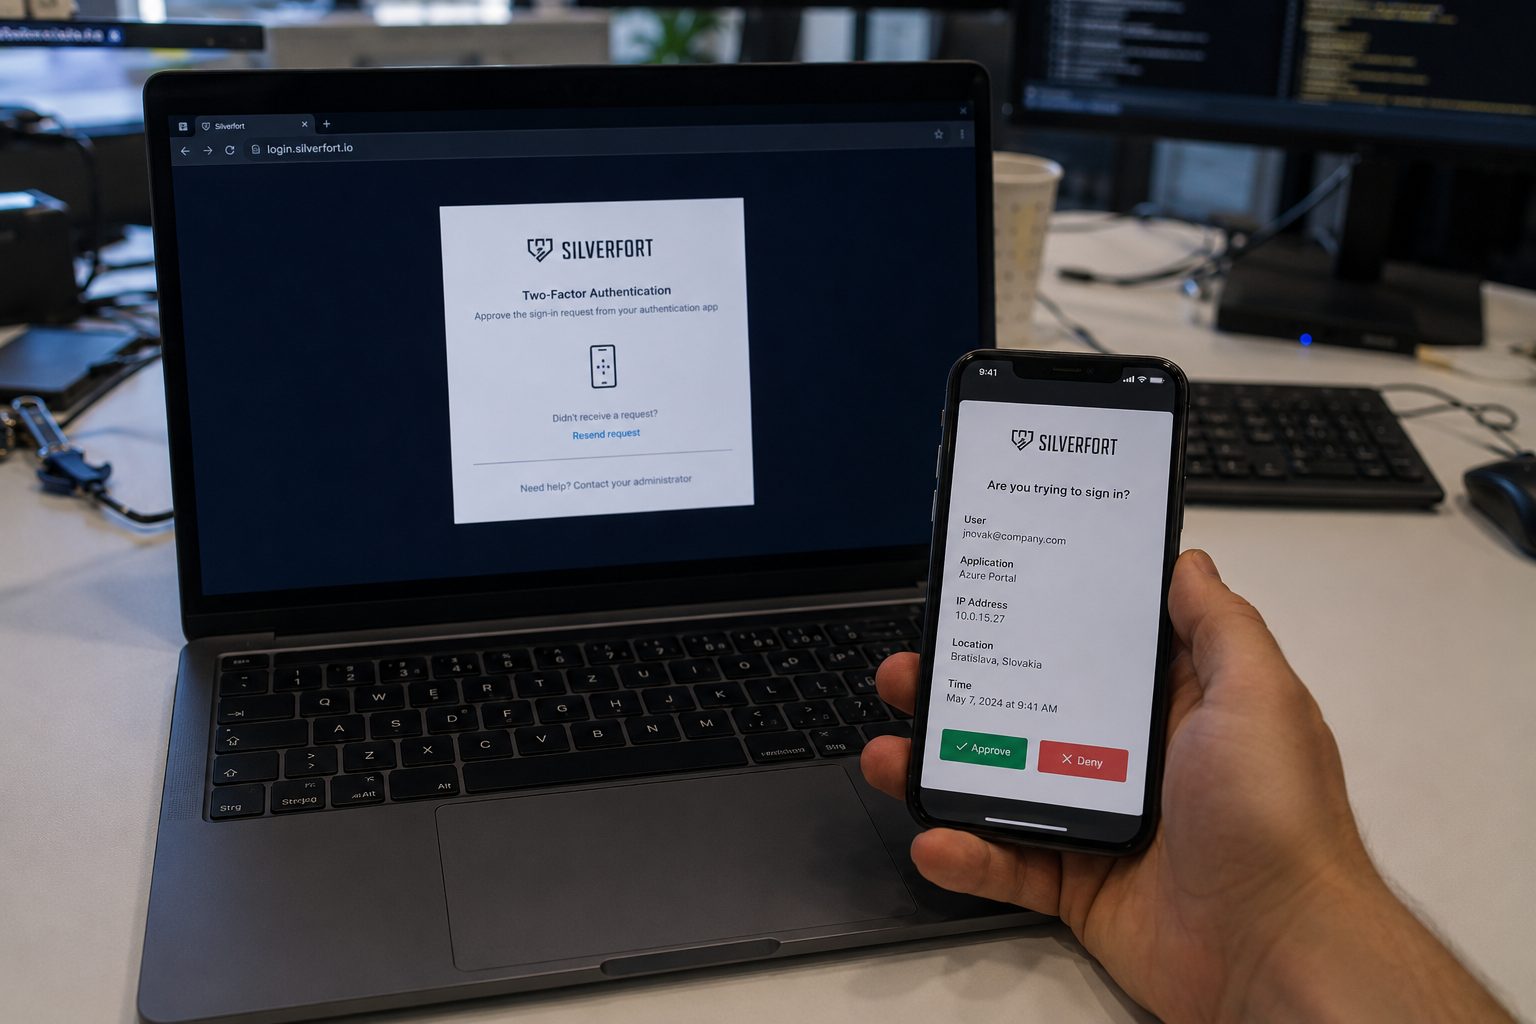
Prečo sa rozhoduje pri autentifikácii, a nie až pri detekcii
Model, ktorý útočí, nerobí prestávky. Anthropic o svojej rade Claude Mythos uvádza, že má „najsilnejšie kyberbezpečnostné schopnosti zo všetkých modelov na svete"; neobmedzený prístup k nej vyhradzuje partnerom programu Glasswing. Útok vedený takým nástrojom prebehne rýchlejšie, než stihne dobehnúť ktorýkoľvek postup postavený na tom, že sa incident najprv zaznamená, potom vyhodnotí a až potom rieši.
Preto sa o prístupe rozhoduje v momente prihlásenia — pred tým, než je prístup udelený. Nie je to detekcia, ale rozhodnutie v ceste.
Ilustrácia od výrobcu: Silverfort zverejnil prípadovú štúdiu z riadeného red-team cvičenia, v ktorom bol Mythos nasadený ako autonómny útočník vo veľkom podnikovom prostredí. Podľa Silverfortu dosiahol úplnú kompromitáciu domény približne za dve hodiny a najúčinnejším opatrením bola virtuálna hranica okolo servisných účtov. Ide o cvičenie, nie o reálny incident, a o materiál výrobcu — Anthropic sa k nemu nevyjadril a cvičenia sa nezúčastnil.
Moduly platformy, ktoré nasadzujeme:
Prečo to sadne na prostredia, v ktorých pracujeme: priemyselné a staršie systémy, ktoré nemôžu dostať agenta ani zásah do kódu; verejný sektor postavený na Active Directory; a menšie IT tímy, ktoré nemajú kapacitu na viacročný projekt. Návrh, overenie v pilotnej prevádzke, nasadenie aj napojenie na monitoring a podporu P1–P4 zabezpečíme my.
Čím to vieme doložiť
Bezpečnostné tvrdenia sa ťažko overujú zvonku, preto uvádzame len to, čo máme doložené dokumentom alebo realizáciou.
Certifikácia
ISO/IEC 27001:2022
Systém manažérstva informačnej bezpečnosti. Registračné číslo ISMS0651125/2, vydaný 13. apríla 2026 certifikačným orgánom CERTICOM (SNAS, reg. č. 796/R-153), s platnosťou do 31. októbra 2028.
Overenie v prevádzke
Úrad vlády SR — proof of concept
Riešenie na ochranu identít a privilegovaných prístupov sme overili v pilotnej prevádzke. Bolo to súčasťou spolupráce, v ktorej sme dodali diskové pole HPE Alletra a virtualizačný node Proxmox VE.
Detail referencie →Partnerstvo
Silverfort Silver Partner
Platformu, na ktorej ochranu identít staviame, dodávame ako partner výrobcu — nie ako preberateľ cudzej implementácie.
Infraštruktúru, ktorej sa ochrana identít týka, zároveň sami navrhujeme a prevádzkujeme — od virtualizácie a zálohovania po monitoring. Opatrenia preto navrhujeme s ohľadom na to, čo v prostredí reálne beží.
Časté otázky k ochrane identít
Na akej technológii je riešenie postavené?
Na platforme Silverfort — jednotnej identity security vrstve, ktorá zachytáva autentifikačné toky priamo na úrovni Active Directory. Nasadenie je bez agentov a bez zmien serverov či aplikácií, takže pokrýva aj staršie systémy, admin nástroje a OT prostredia, kde bežná MFA nasadiť nejde.
Musíme kvôli tomu meniť alebo migrovať Active Directory?
Nie. Platforma sa vrství na existujúcu identitnú infraštruktúru a vyhodnocuje autentifikácie v nej — bez agentov, bez proxy a bez výmeny samotného Active Directory.
Musíme meniť heslá servisných účtov?
Nie. Servisné účty sa chránia hranicou povoleného správania, nie zmenou hesla — práve preto, aby sa neprerušili procesy, ktoré tie účty obsluhujú. Platforma účty najprv sama nájde a vytvorí im profil bežnej činnosti.
Nezablokuje nasadenie prevádzku hneď v prvý deň?
Nie, ak sa začne postupne. Pri servisných účtoch sa dá odchýlka najprv len oznamovať a blokovanie zapnúť až vtedy, keď je profil správania overený. Rozsah a poradie určíme podľa toho, čo v prostredí beží.
Potrebujeme na privilegované účty klasický PAM s trezorom?
Nemusíte. Privilegované prístupy sa dajú riadiť aj bez trezoru — účty sa triedia podľa skutočnej autentifikačnej aktivity a oprávnenie sa vynucuje priamo pri prihlásení, vrátane prístupu prideleného len na čas.
Čo je ochrana identít a prečo ju firma potrebuje?
Ochrana identít znamená zabezpečenie používateľských a servisných účtov, hesiel a prístupov tak, aby ich nemohol zneužiť útočník. Väčšina úspešných útokov dnes nezačína prelomením systému, ale zneužitím ukradnutej alebo slabo chránenej identity.
Prečo je Active Directory najčastejším cieľom útokov?
Active Directory riadi prihlasovanie a oprávnenia v celej organizácii. Ak útočník ovládne privilegovaný účet v AD, získa prístup ku všetkým systémom naraz. Preto sa AD chráni prioritne — inventarizáciou účtov, MFA a monitoringom privilegovaných prístupov.
Čo je privilegovaný prístup a PAM?
Privilegovaný prístup je účet s rozšírenými oprávneniami — administrátori, servisné účty, dodávatelia. PAM (Privileged Access Management) tieto účty eviduje, obmedzuje a monitoruje, aby sa nedali ticho zneužiť.
Ako prebieha úvodná konzultácia?
Začíname posúdením aktuálneho stavu identít a privilegovaných prístupov vo vašom prostredí. Výstupom je prehľad rizík a návrh opatrení s prioritami. Rozsah a claimy konkrétnych technológií upresníme podľa vášho prostredia.
Máte certifikáciu pre informačnú bezpečnosť?
Áno, Qintec je držiteľom certifikátu ISO/IEC 27001:2022 (ISMS0651125/2) pre systém manažérstva informačnej bezpečnosti, s platnosťou do 31. 10. 2028.
Súvisiace služby
AI na vlastnej infraštruktúreCitlivé dáta a AI vo vlastnej infraštruktúre — bezpečnosť prostredia je základ.
Monitoring a technická podporaDohľad nad prostredím a podpora s prioritami P1–P4.
Riadenie identít a prístupovKto má v systéme aké právo: jednotné prihlásenie, práva podľa role a životný cyklus účtu.
Kybernetická bezpečnosť · Konzultácia
Preverte riziká vo svojom AD.
Konzultácia ochrany identít a privilegovaných prístupov — posúdenie stavu a návrh opatrení pre vaše prostredie.
E-mail: obchod@qintec.sk · Telefón: +421 2 3240 1217 (pracovné dni 9:00 – 15:30)